Amazon Route 53 | AWS Network
AWS Route 53
DNSのマネージドサーバです。
DNSが53番ポートで動作することに由来します。
Ref.
- Amazon Route 53 Resolver ・・・ (参照A) こちらを先に読む
- Amazon Route 53 Hosted Zone・・・(参照B)
- VPC の DNS 属性を変更する 公式ドキュメント
- 【基礎から学ぶ】VPCのDNSについてまとめてみた
- AWS EC2 (Ubuntu) で DNS のスタブリゾルバ 127.0.0.53 と Amazon Provided DNS の関連を確認する
概要
ref. VPC の DNS 属性
VPCのDNSの属性には、enableDnsHostnames(DNS ホスト名)とenableDnsSupport(DNS 解決)があります。
どちらも有効(true)にした場合の挙動を簡単にまとめます。
VPC内からの名前解決用にAmazonProvidedDNS(Amazon Route 53 Resolver サーバー)が提供される- AmazonProvidedDNSのアドレスは、VPCのネットワークアドレスに2を加えたアドレス 1
- プライベート IPv4に対応する
プライベート DNS ホスト名が付与されるプライベート IP DNS 名 (IPv4 専用) のホスト名は、同じ VPC 内のインスタンス間の通信に使用できます。
ref. https://docs.aws.amazon.com/ja_jp/vpc/latest/userguide/vpc-dns.html#vpc-dns-hostnames
- パブリック IPv4に対応する
パブリック DNS ホスト名が付与される - VPC内同士の名前解決は、
プライベート DNS ホスト名が使われる - VPC外の名前解決は
パブリック DNS ホスト名が使われる
DNS 解決(enableDnsSupport)が無効の場合、プライベート IP DNS 名による同一VPC内の名前解決ができない。
DNS 解決(enableDnsSupport)はすべてのVPCでデフォルト有効(true)DNS ホスト名(enableDnsHostnames)はカスタムVPCではデフォルト無効(false)、デフォルトVPCでは有効(true)- 「デフォルトで無効」なのは
DNS 解決ではなくDNS ホスト名の方なので混同しないよう注意する
プライベート IP DNS 名 (IPv4 専用) のホスト名は、同じ VPC 内のインスタンス間の通信に使用できます。
ref. https://docs.aws.amazon.com/ja_jp/vpc/latest/userguide/vpc-dns.html#vpc-dns-hostnames
DNS
- ネームサーバー(Name Server)2:権威サーバー(と呼ばれたりする AWS Route 53で提供
- フルサービスリゾルバー(Full Service Resolver):AWS Route 53 Resolverで提供
- フォワーダー(Forwarder):AWS Route 53 Resolverで提供
- スタブリゾルバー(Stub Resolver):OSが提供(
digやnslookupもスタブリゾルバー)
また/etc/resolv.confに記載されているnameserverは、フルサービスリゾルバ単体を表します。
ref. https://d1.awsstatic.com/webinars/jp/pdf/services/20191016_AWS_Blackbelt_Route53_Resolver.pdf p.10
Route 53の種類
- AWSではAWS Route 53でネームサーバが提供される
- Amazon Route 53 Resolverで
フルサービスリゾルバー+フォワーダーが提供される つまりAmazon Route 53 ResolverはVPC内部から依頼された名前解決を行う。
Amazon Route 53 ResolverはVPCの標準機能として提供される。
Amazon は、お客様の VPC 用の DNS サーバー (Amazon Route 53 Resolver) を提供しています。代わりに独自の DNS サーバーを使用するには、VPC 用の DHCP オプションの新しいセットを作成します。詳細については、「DHCP オプションセットを使用したカスタムドメイン名解決を追加する」を参照してください。
ref. https://docs.aws.amazon.com/ja_jp/vpc/latest/userguide/vpc-dns.html?utm_source=pocket_mylist
- Amazon Route 53:マネージドのネームサーバ
- Public Hosted Zone:「インターネット上に公開されたDNSドメインのレコードを管理するコンテナ」 参照A p.23
- Private Hosted Zone:「VPCに閉じたプライベートネットワーク内のDNSドメインのレコードを管理するコンテナ」 参照B p.23
- Amazon Route 53 Resolver( https://d1.awsstatic.com/webinars/jp/pdf/services/20191016_AWS_Blackbelt_Route53_Resolver.pdf のp.24の図が分かりやすい)
- VPCに標準で備わる
フルサービスリゾルバー+フォワーダー(VPCを作成するとデフォルトで作成される) - VPC内からのPublic HostedZoneおよびPrivate Hosted Zoneに問い合わせる
フルサービスリゾルバー+フォワーダーで構成 - VPCの外部からは使用できない
- VPCに標準で備わる
- Amazon Route 53 Resolver for Hybrid Clouds:ハイブリット環境の名前解決を一元化するRoute 53 Resolverの拡張機能 参照A p.34
ref. https://d1.awsstatic.com/webinars/jp/pdf/services/20191016_AWS_Blackbelt_Route53_Resolver.pdf p.34
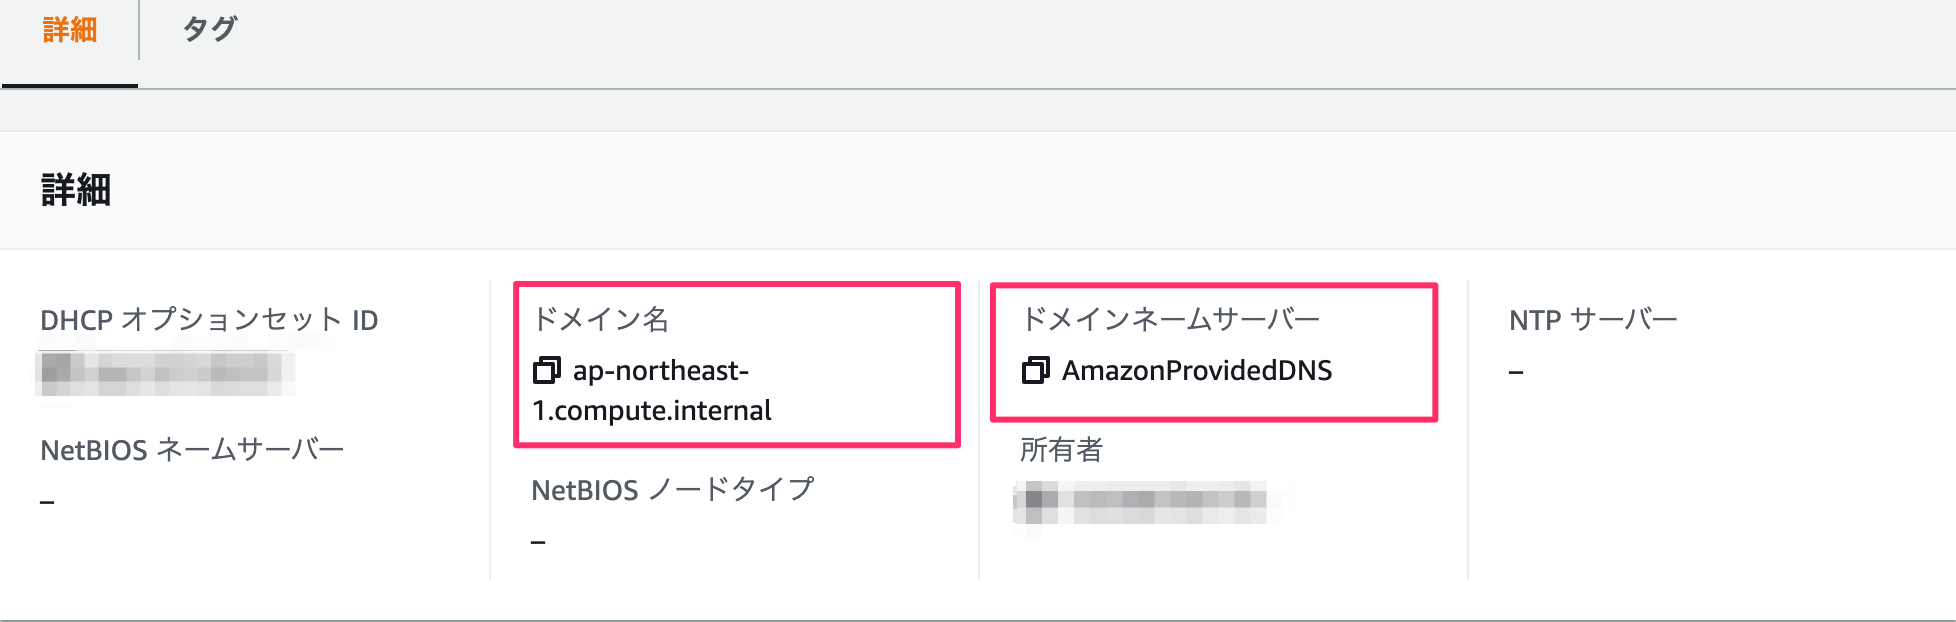
AmazonProvidedDNS は Amazon Route 53 Resolver サーバーです。このオプションは、VPC のインターネットゲートウェイを介した通信を必要とするインスタンスに対して DNS を有効にします。DNS サーバーは、VPC の特定のサブネットまたはアベイラビリティーゾーン内に存在しません。文字列 AmazonProvidedDNS は、169.254.169.253 (および VPC IPv4 ネットワークの範囲に 2 をプラスした値のリザーブド IP アドレスで) および fd00:ec2::253 で実行する DNS サーバーにマッピングします。例えば、10.0.0.0/16 ネットワークの DNS サーバーの位置は 10.0.0.2 となります。複数の IPv4 CIDR ブロックを持つ VPC の場合、DNS サーバーの IP アドレスはプライマリ CIDR ブロックにあります。
ref. DHCP オプションセットを使用したカスタムドメイン名解決を追加する
VPC内のDNS属性(Route 53 Resolver)
- enableDnsHostnames
- enableDnsSupport
VPC が Amazon 提供の DNS サーバーを介した DNS 解決策をサポートするかどうかを決定します。
この属性が true の場合、Amazon が提供した DNS サーバーへのクエリは成功します。詳細については、「Amazon DNS サーバー」を参照してください。
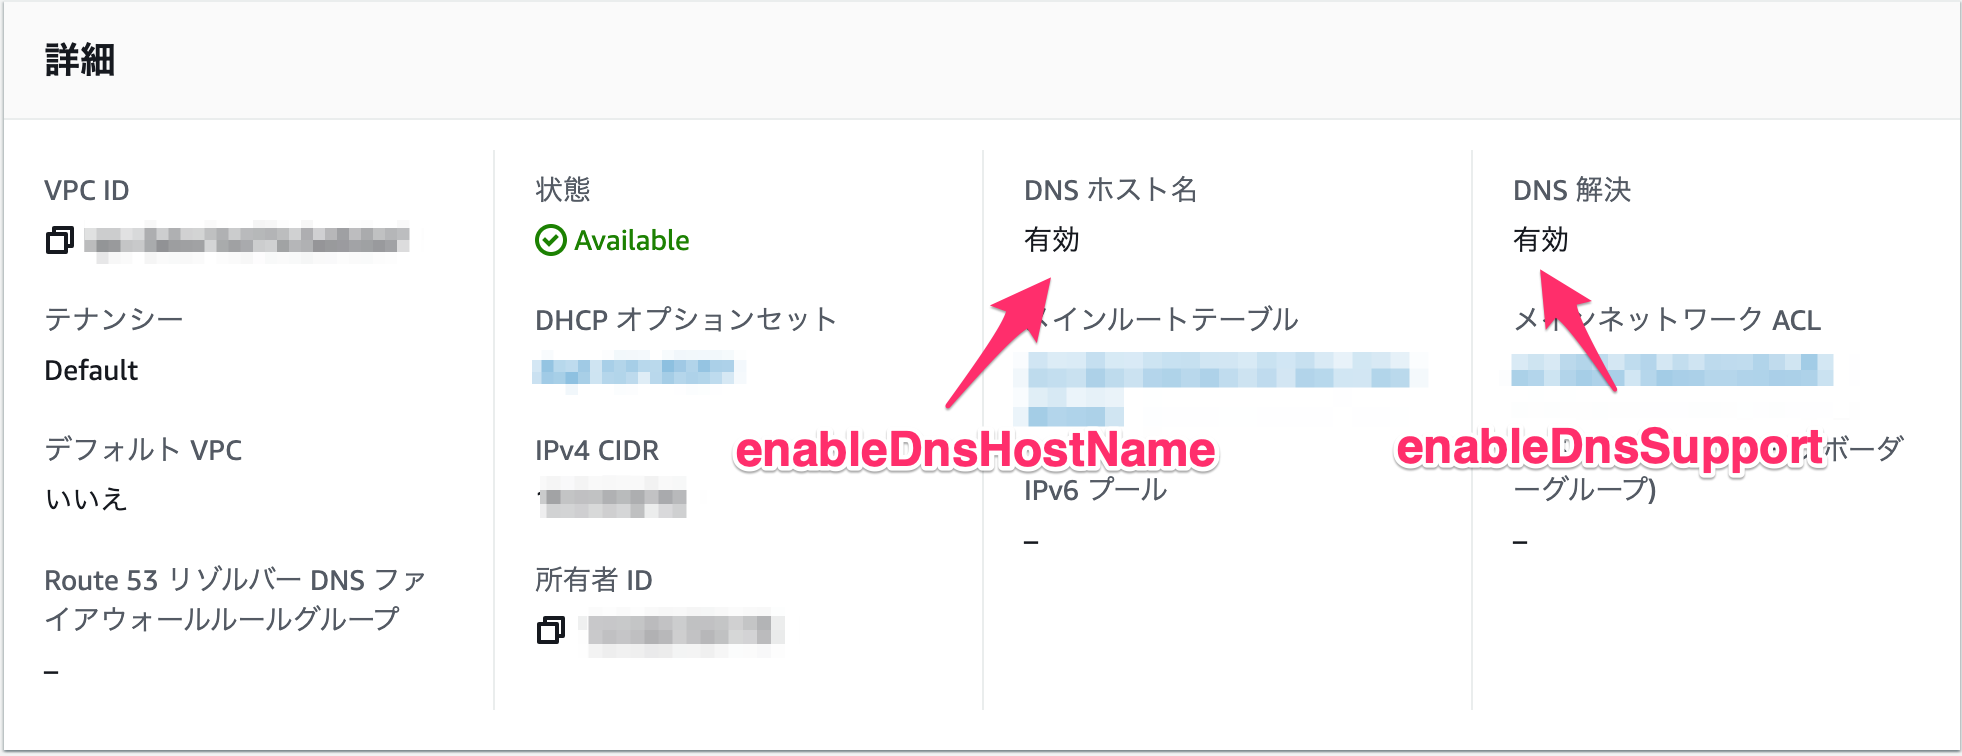
ref. VPC 内の DNS 属性
ホストゾーンを作成
ホストゾーンを作成する。
- NSレコードが作成される(NSは4つ設定)
- SOAレコードが作成される
Route 53 Resolver
VPC を作成すると、デフォルトで作成される Route 53 Resolver は、VPC ネットワーク範囲のベースにプラス 2 した予約済み IP アドレスで実行する DNS サーバーにマッピングされます。例えば、10.0.0.0/16 ネットワークの DNS サーバーの位置は 10.0.0.2 となります。
https://docs.aws.amazon.com/ja_jp/Route53/latest/DeveloperGuide/resolver.html
-
Amazon EC2の
/etc/resolv.confとフルサービスリゾルバの詳細についてはnetplanを参照してください。 ↩ -
「ネームサーバー(DNSサーバー)「ネームサーバー」は、文脈により二つの意味で使われます。一つはNSリソースレコードにより指定されるサーバーで、権威サーバー(権威DNSサーバー)を指します(下図1)。もう一つはDNSのサービスを提供するサーバーで、権威サーバーに加え、フルサービスリゾルバー(キャッシュDNSサーバー)も含みます(下図2)。また、後者の意味では「DNSサーバー」という呼称もあります。出典: https://jprs.jp/glossary/index.php?ID=0157
↩